
Przegląd wybranych oszustw internetowych - Wrzesień 2026
Oszuści nie ustępują w tworzeniu nowych metod kradzieży środków finansowych użytkowników cyberprzestrzeni. Zachęcamy do zapoznania się z naszym przeglądem wybranych oszustw internetowych we wrześniu 2026 roku, gdzie wskazujemy na schematy działania cyberprzestępców.
W opracowanym przez nas przeglądzie oszustw internetowych uwzględniliśmy:
- Oferty fałszywych inwestycji,
- Podszycia bezpośrednio pod banki,
- Odbierz ubezpieczenie, czyli podszycie pod PZU,
- Przypomnienie o wygaśnięciu punktów,
- Program zwrotu pieniędzy na kartę za płatności dokonane na stacjach paliw Orlen,
- "Twoje dane są nieaktualne i wymagają weryfikacji",
- "Twoja subskrypcja wkrótce wygaśnie",
- "Ureguluj opłatę drogową",
- Atracyjne okazje cenowe.
OFERTY FAŁSZYWYCH INWESTYCJI
We wrześniu 2026 roku analitycy CSIRT KNF zgłosili również do blokady 594 fałszywe profile (334 w sierpniu 2026), które publikowały reklamy fałszywych inwestycji. W scenariuszu znanym pod nazwą „fraud inwestycyjny” cyberprzestępcy podszywają się pod znane osoby lub instytucje, celem nakłonienia potencjalnej ofiary do zainwestowania środków i otrzymania wysokiej stopy zwrotu. W rzeczywistości prowadzą grę psychologiczną, mającą na celu narażanie ofiary na wysokie starty finansowe.
Cyberprzestępcy w ostatnim miesiącu publikowali reklamy wykorzystujące wizerunek przedstawicieli KNF w których podszywali się pod KNF, Policję oraz Interpol. Cyberprzestępcy wykorzystując wizerunek przedstawicieli KNF ponownie próbowali wykorzystać osoby, które wcześniej padły ofiarą oszustw inwestycyjnych i straciły pieniądze. W mediach społecznościowych publikowali reklamy, w których informowali o możliwości sprawdzenia w rzekomym „rejestrze finansowym”, czy istnieje możliwość odzyskania wcześniej utraconych pieniędzy.
Po kliknięciu w reklamę użytkownik trafiał na stronę internetową z fałszywymi treściami. Znajdował się na niej artykuł, który miał wzbudzić zaufanie i uwiarygodnić historię. Następnie oszuści zachęcali do wypełnienia formularza i pozostawienia danych kontaktowych. W kolejnym etapie przestępcy kontaktowali się telefonicznie z osobami, które podały swoje dane, i pod pretekstem pomocy w odzyskaniu utraconych pieniędzy próbują nakłonić je do przekazania kolejnych wpłat.
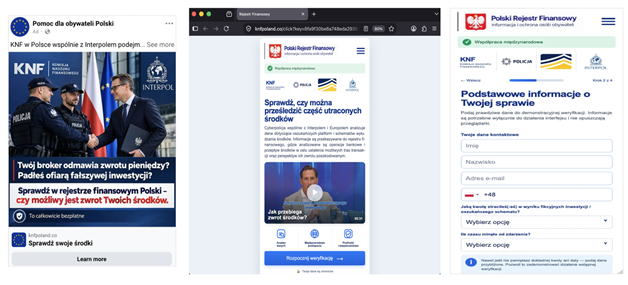
Rysunek 1 Motyw zwrotu straconych środków – wykorzystywanie wizerunku przedstawicieli KNF
W ostatnim miesiącu zidentyfikowaliśmy również reklamy fałszywych inwestycji, w których to oszuści podszywali się pod sieć sklepów Biedronka i zachęcali specjalnym programem inwestycyjnym. Na fałszywej stronie oferowali możliwość obliczenia swojego zysku. Co więcej oszuści na fałszywych stronach zamieszczali także licencję inwestycyjną wydaną rzekomo przez KNF dla sieci sklepów Biedronka. Wszystko po to, aby uwiarygodnić historię i zachęcić do dokonania rejestracji. Dane pozyskane przez cyberprzestępców umożliwiły im nawiązanie kontaktu z ofiarami i wyłudzenie oszczędności.
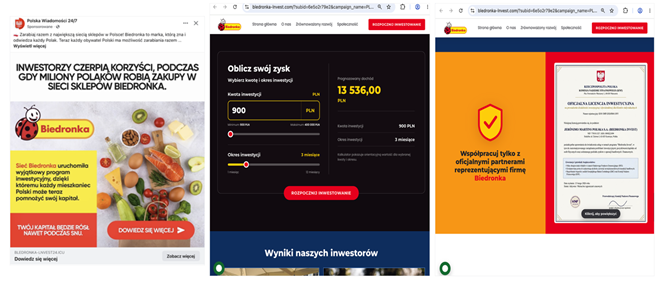
Rysunek 2 Oferta fałszywych inwestycji - podszycie pod sieć sklepów Biedronka
PODSZYCIA BEZPOŚREDNIO POD BANKI
Przestępcy wykorzystują wizerunek znanych instytucji, aby zwiększać wiarygodność kampanii phishingowych, dlatego też regularnie podszywają się pod polskie Banki. Wyłudzają w ten sposób m.in informacje o kartach płatniczych, dane uwierzytelniające do bankowości elektronicznej, czy kody BLIK. We wrześniu 2026 roku nadal wykorzystywali ten sposób. Cyberprzestępcy przygotowali kampanię phishingową, w której wykorzystywali wizerunek PKO BP.
PODSZYCIE POD PKO BP
Cyberprzestępcy zamieszczali w mediach społecznościowych reklamy, w których podszywali się pod PKO BP i zachęcali specjalnymi ofertami. W rzeczywistości, po kliknięciu w reklamę trafialiśmy na fałszywą stronę, gdzie oszuści wyłudzali poświadczenia logowania do bankowości elektronicznej.
Wygląd fałszywych reklam zamieszczanych w mediach społecznościowych (rys. 3):
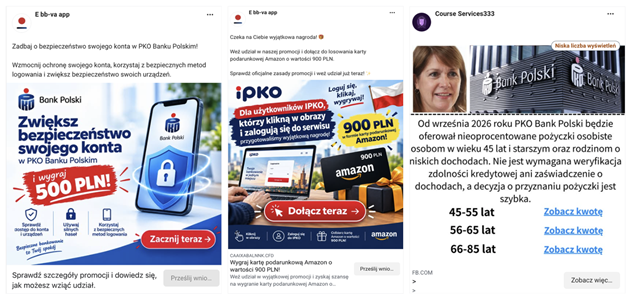
Rysunek 3 Fałszywe reklamy w mediach społecznościowych – podszycie pod PKO BP
ODBIERZ UBEZPIECZENIE, CZYLI PODSZYCIE POD PZU
W ostatnim miesiącu cyberprzestępcy przygotowali fałszywe strony internetowe podszywające się pod PZU, na których zachęcali użytkowników do skorzystania ze specjalnej oferty ubezpieczenia w atrakcyjnej cenie – zaledwie 11 zł. W rzeczywistości była to próba oszustwa, której celem było wyłudzenie danych uwierzytelniających do bankowości elektronicznej. Pod pretekstem opłacenia ubezpieczenia użytkownicy byli kierowani do fałszywych formularzy logowania, za pomocą których przestępcy próbowali przejąć dane dostępowe do rachunków bankowych.
Fałszywe strony phishingowe wykorzystywane w opisywanej kampanii (rys. 4-5):
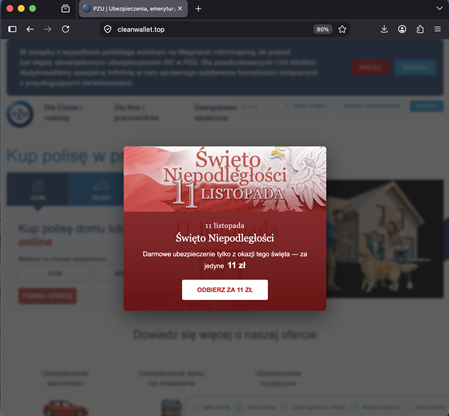
Rysunek 4 Fałszywa strona phishingowa – podszycie pod PZU 1/2
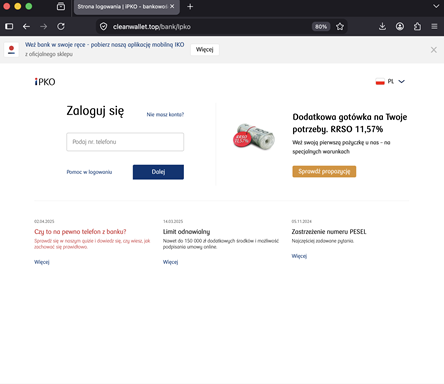
Rysunek 5 Fałszywa strona phishingowa – wyłudzenie danych logowania do bankowości elektronicznej 2/2
PRZYPOMNIENIE O WYGAŚNIĘCIU PUNKTÓW
Oszuści przygotowali także fałszywe strony wykorzystujące wizerunek programu Mastercard Bezcenne Chwile. Przestępcy przesyłali wiadomości SMS, w których informowali o możliwości wymiany rzekomo zgromadzonych punktów na pieniądze lub atrakcyjne nagrody. Pod pozorem realizacji oferty wyłudzali numery telefonów, dane osobowe oraz informacje o kartach płatniczych.
Fałszywe strony podszywające się pod Mastercard Bezcenne Chwile (rys. 6):
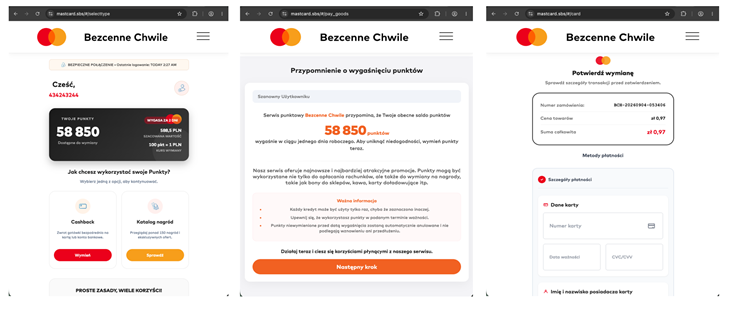
Rysunek 6 Fałszywe strony wykorzystujące wizerunek programu Mastercard Bezcenne Chwile
PROGRAM ZWROTU PIENIĘDZY NA KARTĘ ZA PŁATNOŚCI DOKONANE NA STAJACH PALIW ORLEN
Cyberprzestępcy publikowali reklamy w mediach społecznościowych, w których informowali o rzekomym programie zwrotu pieniędzy na kartę za płatności dokonane na stacjach paliw Orlen. Aby zwiększyć wiarygodność oszustwa, przestępcy przekonywali, że z programu mogą skorzystać m.in. posiadacze kart Credit Agricole czy Velo Bank. Po kliknięciu w reklamę użytkownik trafiał na fałszywe strony, gdzie wyłudzany był numer telefonu oraz informacje o karcie płatniczej.
Fałszywe reklamy wykorzystywane w opisywanej kampanii oraz niebezpieczna strona wyłudzająca informacje o karcie płatniczej (rys. 7):
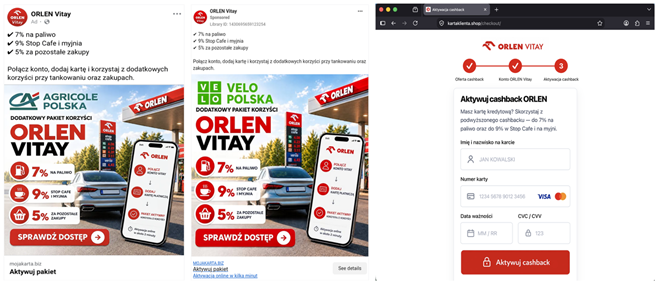
Rysunek 7 Fałszywe reklamy na platformie Facebook oraz niebezpieczna strona wyłudzająca informacje o karcie płatniczej
TWOJE DANE SĄ NIEAKTUALNE I WYMAGAJĄ WERYFIKACJI
Cyberprzestępcy przygotowali fałszywe strony podszywające się pod portal gov.pl. Oszuści na niebezpiecznych witrynach informowali o rzekomej konieczności weryfikacji danych. W pierwszym kroku wyłudzali dane osobowe, a następnie kierowali użytkownika na fałszywą stronę, gdzie wymagali wybrania banku i podania danych logowania do bankowości elektronicznej.
Niebezpieczne strony wykorzystywane w opisywanej kampanii (rys. 8-9):
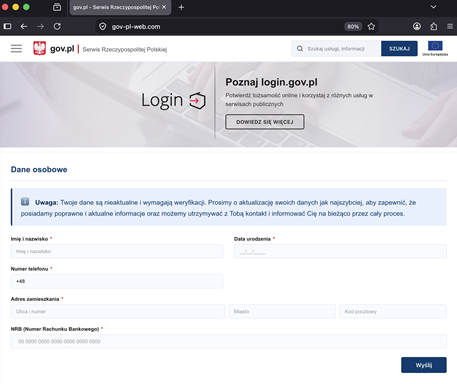
Rysunek 8 Fałszywa strona wyłudzająca dane osobowe – podszycie pod portal gov.pl 1/2
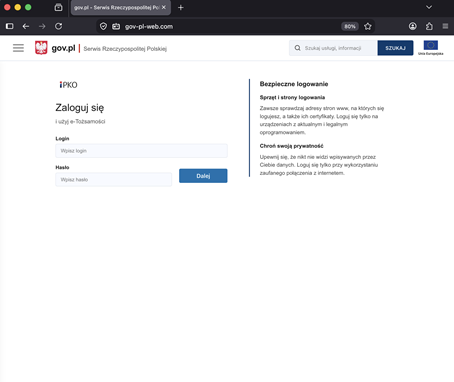
Rysunek 9 Fałszywa strona wyłudzająca poświadczenia logowania do bankowości elektronicznej – podszycie pod portal gov.pl 2/2
"TWOJE SUBSKRYPCJA WKRÓTCE WYGAŚNIE"
W ostatnim miesiącu cyberprzestępcy przygotowali kampanię phishingową podszywającą się pod Spotify, gdzie informowali o konieczności odnowienia subskrypcji. W treści wiadomości e-mail znajdował się link, który prowadził do fałszywej strony logowania, przypominającej oryginalny serwis. Użytkownik proszony był o podanie loginu, hasła oraz danych karty płatniczej. W rzeczywistości była to próba wyłudzenia danych, które zostały wykorzystane do przejęcia konta oraz kradzieży pieniędzy.
Fałszywa wiadomość e-mail oraz niebezpieczna strona wykorzystywane w opisywanej kampanii (rys. 10):
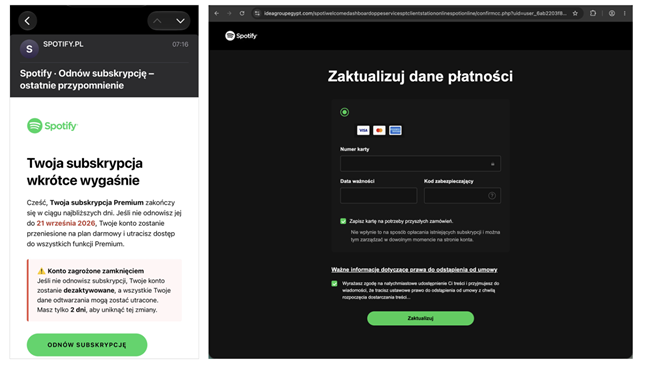
Rysunek 10 Fałszywa wiadomość e-mail oraz niebezpieczna strona wyłudzająca dane karty płatniczej - podszycie pod Spotify
"UREGULUJ OPŁATĘ DROGOWĄ"
Cyberprzestępcy przesyłali fałszywe wiadomości e-mail, w których informowali o nieuregulowanej opłacie za parkowanie. Po kliknięciu w link odbiorca trafiał na fałszywą stronę, na której oszuści wyłudzali numer rejestracyjny pojazdu oraz dane kart płatniczych.
Fałszywa wiadomość e-mail oraz strony podszywające się pod APCOA Parking (rys. 11):
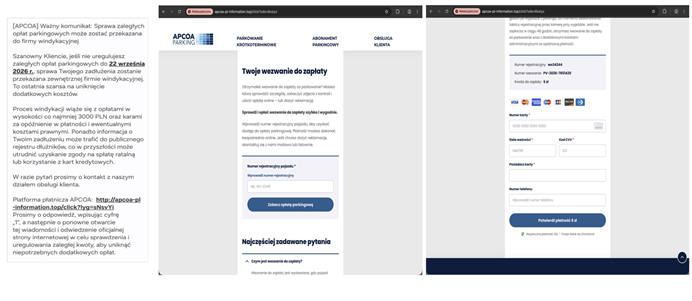
Rysunek 11 Fałszywa wiadomość e-mail oraz strony z informacją o zaległych opłatach parkingowych – podszycie pod APCOA Parking
"ATRAKCYJNE OKAZJE CENOWE"
We wrześniu cyberprzestępcy publikowali również reklamy, w których oferowali produkty w konkurencyjnych cenach. Po wejściu na stronę, ofiara musiała wypełnić formularz osobowy, a następnie zachęcana była do wpisania danych karty płatniczej. W ten sposób dane te trafiały w ręce przestępców.
Wygląd fałszywej reklamy oraz niebezpiecznej strony wyłudzającej dane kart płatniczych użytkowników (rys. 12):
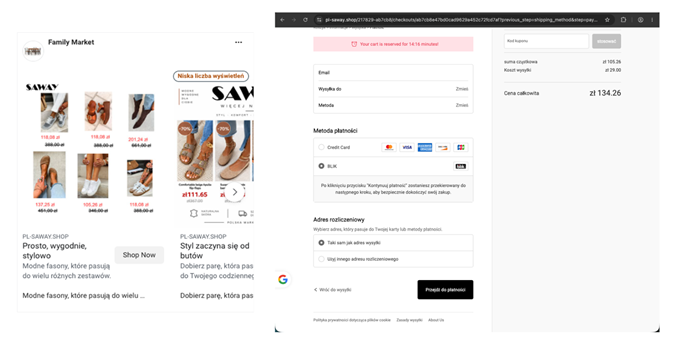
Rysunek 12 Fałszywa reklama oraz niebezpieczna strona wyłudzająca dane karty płatniczej
O nowych sposobach działania oszustów informujemy za pośrednictwem mediów społecznościowych. Zachęcamy do obserwowania kont CSIRT KNF w serwisach Twitter, LinkedIn oraz Facebook.